CyberLock Blue 安装的移动密钥管理
将智能手机转变为蓝牙电子钥匙,打开CyberLock Blue圆筒和挂锁,缓存离线使用的权限。Videx Inc.为商业和关键基础设施环境提供Android应用程序,将移动凭证与CyberAudit-Web管理员工作流程配对。它记录每个访问事件,并带有时间戳的审计跟踪,支持Wear OS进行基于手表的解锁,目标是安全团队、承包商和必须执行严格、可审计的物理访问控制的设施操作员。
应用程序在访问控制方面的功能
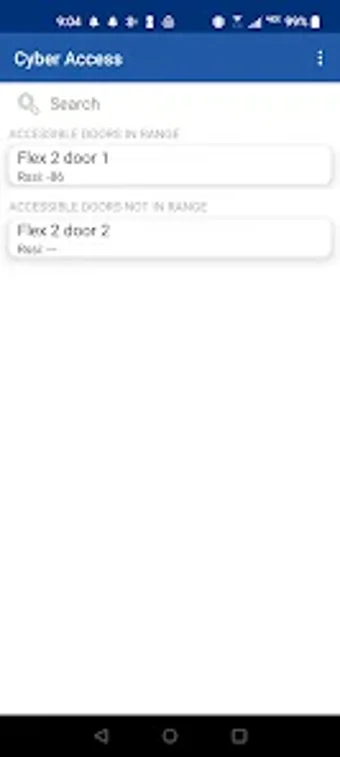
Cyber Access 作为 CyberLock Blue 硬件的移动凭证接口,使用蓝牙进行密钥交换和记录事件。该应用程序将手机转换为电子密钥,并实时记录锁事件的审计轨迹。管理员通过 CyberAudit-Web 管理凭证,并且该应用程序同步计划和到期,以便在设备在线时访问权限与中央政策匹配。
在离线或远程位置的表现
该应用程序在本地缓存权限,因此用户可以在没有蜂窝或 Wi-Fi 覆盖的情况下打开授权锁,这支持在远程站点和死区的工作。缓存的凭证根据应用程序在同步期间接收的中央定义规则过期。该本地缓存为必须在没有即时网络访问的情况下访问分布式基础设施的技术人员提供了可预测的离线工作流程。
安全模型和通信保护措施
与锁的通信使用蓝牙 5.0,并为每笔交易采用 256 位 AES CMAC 挑战响应认证,保护设备与锁之间的交换完整性。审计轨迹记录每个访问事件,提供适合安全管理员审查的时间戳记录。远程凭证编辑从 CyberAudit-Web 流出,并在连接时同步到设备,让管理者能够集中撤销或更改权限。
设备支持和日常操作
该应用程序在 Android 上运行,并支持 Wear OS,因此前线员工可以通过智能手表解锁。典型的用户交互需要通过物理动作唤醒锁,然后让应用程序检测蓝牙广播并授予访问权限。开发者将该应用程序定位为更广泛的 CyberLock 家族的一部分,因此部署假设组织已经维护 CyberLock 硬件和 CyberAudit-Web 管理层。
专注于已经投资于 CyberLock 的组织的工具
Cyber Access 适合在 CyberLock 生态系统内运营的安全团队和设施管理人员,他们需要可审计的、集中管理的移动凭证。它不适用于缺乏 CyberLock 硬件的环境,因此寻求供应商中立移动钥匙解决方案的组织应另寻他处。对于拥有 CyberLock 部署的团队,该应用程序提供了进行负责任的物理访问管理所需的控制和记录。